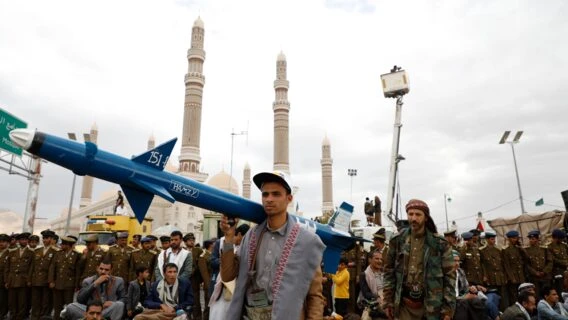
Про це йдеться у свіжому звіті з безпеки, опублікованому компанією Anthropic. Фахівці з кібербезпеки викрили та повністю ліквідували шість масштабних операцій із використанням штучного інтелекту для розробки звичайного озброєння та логістичного забезпечення, за якими стояли зловмисники з Ємену, росії та Китаю.
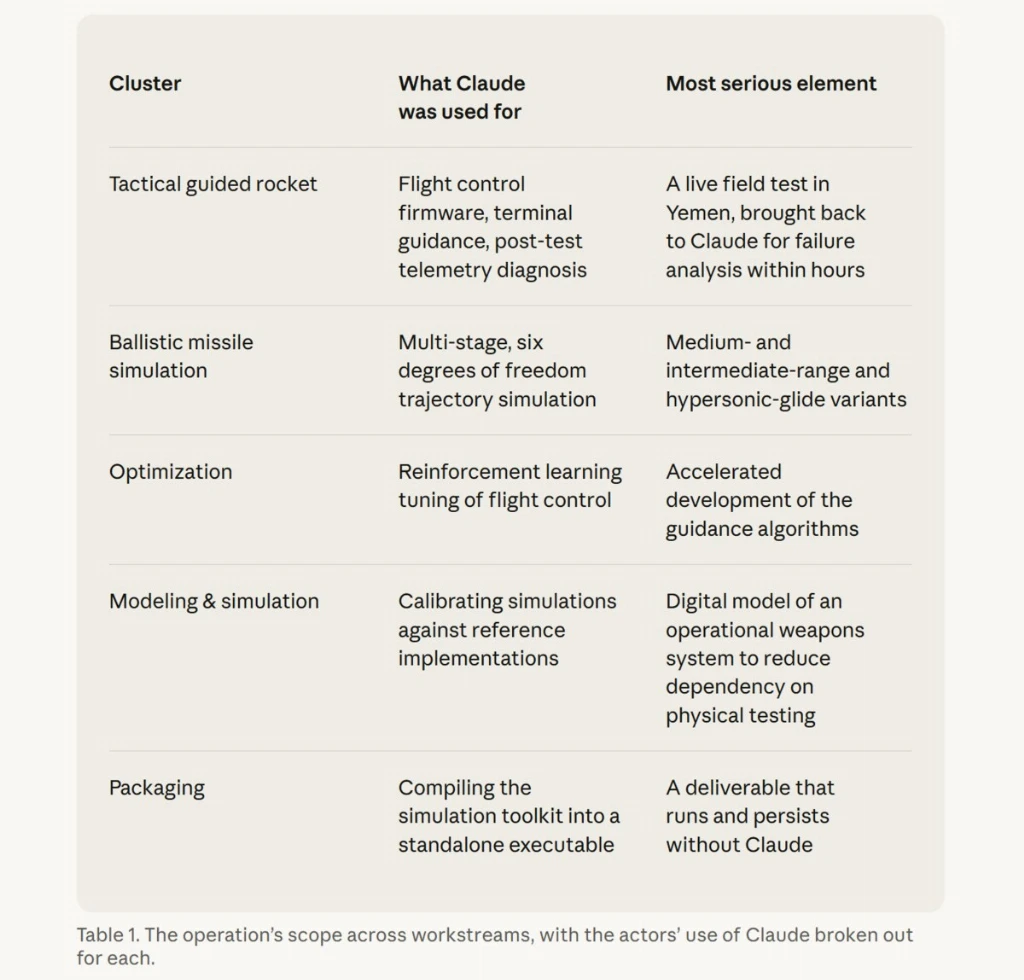
Серед цих випадків виділяється кейс воєнізованого угруповання з північного Ємену під кодовою назвою GTG-87001, яке розробляло одразу три збройні програми: керовану ракету з бортовим комп’ютером на базі звичайного смартфона, багатоступеневу балістичну ракету з дальністю понад 2000 км та ракетний комплекс R2000 із гіперзвуковим планером. Для розробки софту керування, навігації та стабілізації польоту (GNC) зброярі розгортали кілька паралельних сесій Claude, розподіляючи ролі як у реальному IT-відділі.
Одна інстанція відповідала за написання прошивки та коду керування, друга виконувала дослідницькі завдання та підбирала алгоритми, а третя проводила ретельне рев’ю згенерованих рішень. Щоб обійти захисні бар’єри Anthropic, бойовики приховували військове призначення та дробили завдання на дрібні фрагменти між окремими сесіями.
Попри те, що зловмисники не створили серійного зразка, вони провели реальний випробувальний запуск керованої ракети. Після його провалу розробники за кілька годин повернулися до Claude для аналізу помилок телеметрії. Крім того, єменські зброярі встигли створити автономний симуляційний інструментарій, скомпільований у файл, який може працювати офлайн без доступу до Claude або спеціалізованого софту на кшталт MATLAB.
Окрім єменського осередку, у звіті розкрито три китайські операції, спрямовані безпосередньо на розробку озброєння та прошивок для нього:
Рій бойових дронів: китайські розробники тестували алгоритми рою в симуляції, а згенерований нейромережею код завантажували безпосередньо на реальні електронні плати.
Перехоплення торпед: створення проєктної документації, пропозицій та софту для системи перехоплення морських торпед.
Придушення ППО: розробка спеціалізованого софту для наведення та цілевказування в умовах радіоелектронної боротьби та нейтралізації систем протиповітряної оборони.
Ще дві викриті операції були пов’язані з росією та стосувалися не створення коду зброї, а її розвідувального та матеріального забезпечення. В одному випадку нейромережу застосовували для організації закупівель товарів подвійного призначення для оборонно-промислового комплексу рф. В іншому — зловмисники збирали з відкритих джерел інформацію про зброю спрямованої енергії (лазерні та мікрохвильові системи) та її постачальників для формування бази потенційних цілей і технологій.
Усі виявлені акаунти Anthropic заблокувала, а дані передала партнерам та державним органам. Для протидії подібним загрозам компанія запустила нові класифікатори, які автоматично розпізнають і блокують масковані запити щодо вибухівки, алгоритмів наведення та військової техніки.
У цьому звіті Anthropic також повідомила, що за останні вісім місяців вона виявила кілька випадків, ймовірно, зловмисного використання своїх моделей Claude. Серед них — кібершпигунська операція, пов’язана з росією, та спроби китайських ШІ-компаній витягнути й скопіювати можливості Claude.
/
Виробники зброї у Ємені використовували інструмент Claude Code замість цілого штату програмістів, сформувавши віртуальну інженерну команду для створення систем наведення ракет. Після невдалого випробувального запуску керованої ракети бойовики вже за кілька годин повернулися до ШІ-моделі, аби проаналізувати телеметрію та з’ясувати причини провалу.


